Le premier bloc est une étude de cas approfondie : c'est le projet sur lequel je souhaite être jugé.
Les suivants sont des fiches courtes, au même format — contexte, ce que ça fait, chiffres, stack.
RAG souverain
Air-gap · 100 % local
Python · FastAPI
9 formats · 23 champs
Étude de cas — SCALPEL : un copilote RAG souverain pour les Études de Prix
(VINCI Construction)
Le contexte
Sogea Caroni (VINCI Construction), service Études de Prix, Roubaix. 13 semaines, développeur
unique. Sujet de mémoire : « Architecture et sécurisation d'un RAG souverain pour les
Études de Prix BTP », soutenu en août 2026.
Le problème
Répondre à un appel d'offres commence par lire : une liasse de plusieurs centaines de pages —
PDF textuels et scannés, Word, classeurs Excel anciens, plans — sans nommage ni format
normalisés. C'est l'étape la plus longue et la plus sensible, car tout le chiffrage en dépend.
La contrainte structurante
Confidentialité totale : aucune donnée ne peut sortir du poste. Modèle, index et
moteur de recherche tournent en local. Contrainte aggravée par un proxy filtrant d'entreprise
bloquant les dépôts publics, et par un poste sans droits administrateur.
La solution
Pipeline d'ingestion 9 formats (PDF, Word, Excel, OCR sur scans, RTF, DXF/CAO,
IFC/BIM) → RAG local (Llama 3.1 8B, embeddings MiniLM sur CPU, recherche hybride Dense + BM25) →
extraction structurée de 23 champs → pré-remplissage automatique des documents
métier, avec citation de la source pour chaque valeur.
Le risque dominant n'est pas de manquer une information, c'est d'en
retenir une fausse.
Les garde-fous
De cette thèse découle une cascade de 5 couches : nettoyage → anti-injection de
prompt → vérification d'ancrage > 85 % → quarantaine → post-validation par règles métier.
Et des statuts d'abstention motivés plutôt que des scores de confiance :
l'outil répond « indéterminé » plutôt que d'inventer un prix.
La sécurité
Analyse et durcissement face aux menaces OWASP LLM Top 10, tests adversariaux,
gouvernance formalisée en 10 ADR.
Les preuves
34 400 lignes · 131 tests · 176 commits · 46 branches · 71 modules · 10 ADR ·
20+ leçons formalisées · 15+ arbitrages métier consignés.
Ce que j'en retiens
- Mesurer avant d'affirmer — et accepter que ses propres mesures soient parfois fausses.
- Écrire la règle métier le jour où l'expert la donne, pas trois semaines après.
- Construire pour que le travail survive à celui qui l'a fait.
Stack :
Llama 3.1 8B (local)
RAG hybride Dense + BM25
Embeddings MiniLM (CPU)
Python / FastAPI
OCR
OWASP LLM Top 10
Confidentialité : le niveau de détail publié ici est celui déjà rendu
public. Aucun extrait de dossier de consultation, nom de chantier, montant ou nom de fichier
client n'apparaît sur cette page.
Agent autonome
Cascade multi-LLM
88 sources
Docker · CRON · production
Agent de veille autonome — mission freelance (cabinet de conseil)
Contexte. Mission freelance pour un cabinet de conseil (client confidentiel),
livrée en production. Un agent qui tourne sans surveillance humaine.
Ce que ça fait. Deux exécutions par jour : agrégation de 88 sources →
déduplication → qualification par cascade GPT-4o-mini puis
Claude Sonnet uniquement sur les signaux retenus → injection des fiches
structurées dans le CRM du client. Le bon modèle, pas le plus gros.
Exploitation en production. Agent LLM autonome, conteneurisé (Docker) et
planifié par cron managé : 2 exécutions/jour,
33 jours d'autonomie, ~64 runs
(ordre de grandeur), zéro intervention humaine. Suivi de coût au token :
2,94 € d'API en juillet pour un plafond de
35 € (ordre de grandeur ~7–8 € tout compris).
Résilience : retry/backoff, circuit breaker à 3 échecs, kill-switches, garde de quota.
11 incidents diagnostiqués, dont un arrêt de 3 jours résolu par
revert prouvé octet par octet.
Chiffres. 88 sources · 2 exécutions/jour · 33 jours d'autonomie ·
~64 runs (ordre de grandeur) · 183 commits · 432 tests (ratio 1,18) ·
2,94 € d'API mesurés en juillet (plafond 35 €).
Stack :
Python
Docker
GPT-4o-mini
Claude Sonnet
RSS / scraping
API CRM
Pytest
Scoring sémantique
FastAPI · Next.js
PostgreSQL
Dépôt privé
SignalHire — plateforme SaaS d'agents et de scoring IA
Contexte. Projet personnel mené de bout en bout. Le dépôt est privé :
l'accès en lecture est ouvert sur demande.
Ce que ça fait. Collecte multi-API, scoring sémantique de compatibilité
avec justification (pas seulement une note), rotation de clés d'API avec
bascule automatique sur quota saturé, worker autonome, alertes et tableaux de bord.
Chiffres. 5 sources d'offres agrégées · worker en exécution continue ·
génération documentaire automatisée en LaTeX.
Stack :
Python / FastAPI
TypeScript / Next.js
PostgreSQL
Gemini / Groq
Docker
Agent Gemini
RGPD · Art. 30
FastAPI · Next.js
Code public
ShieldFlow — conformité RGPD automatisée par IA
Contexte. Projet personnel, code source public.
Ce que ça fait. Scanne une base de données ou un fichier CSV, détecte les
données personnelles par catégorie de sensibilité, puis génère le registre des traitements
conforme à l'article 30 du RGPD avec recommandations correctives.
Chiffres. Score de conformité 0-100 décomposé en 4 axes : inventaire, base
légale, sécurité technique, droits des personnes.
Stack :
Python / FastAPI
SQLAlchemy
Next.js / TypeScript
Gemini
Planification IA
CNAPS
FastAPI · Next.js
Code public
SentinelOps — gestion de sécurité privée assistée par IA
Contexte. Projet personnel, code source public.
Ce que ça fait. Génère les plannings d'agents en respectant les repos légaux,
les qualifications requises et la validité des cartes CNAPS ; structure automatiquement les
rapports d'incidents rédigés en texte libre.
Chiffres. Suivi de conformité CNAPS avec alertes d'expiration et taux de
conformité global.
Stack :
Python / FastAPI
Next.js / TypeScript
Gemini
SIEM · Détection
Docker · Scaleway
Python
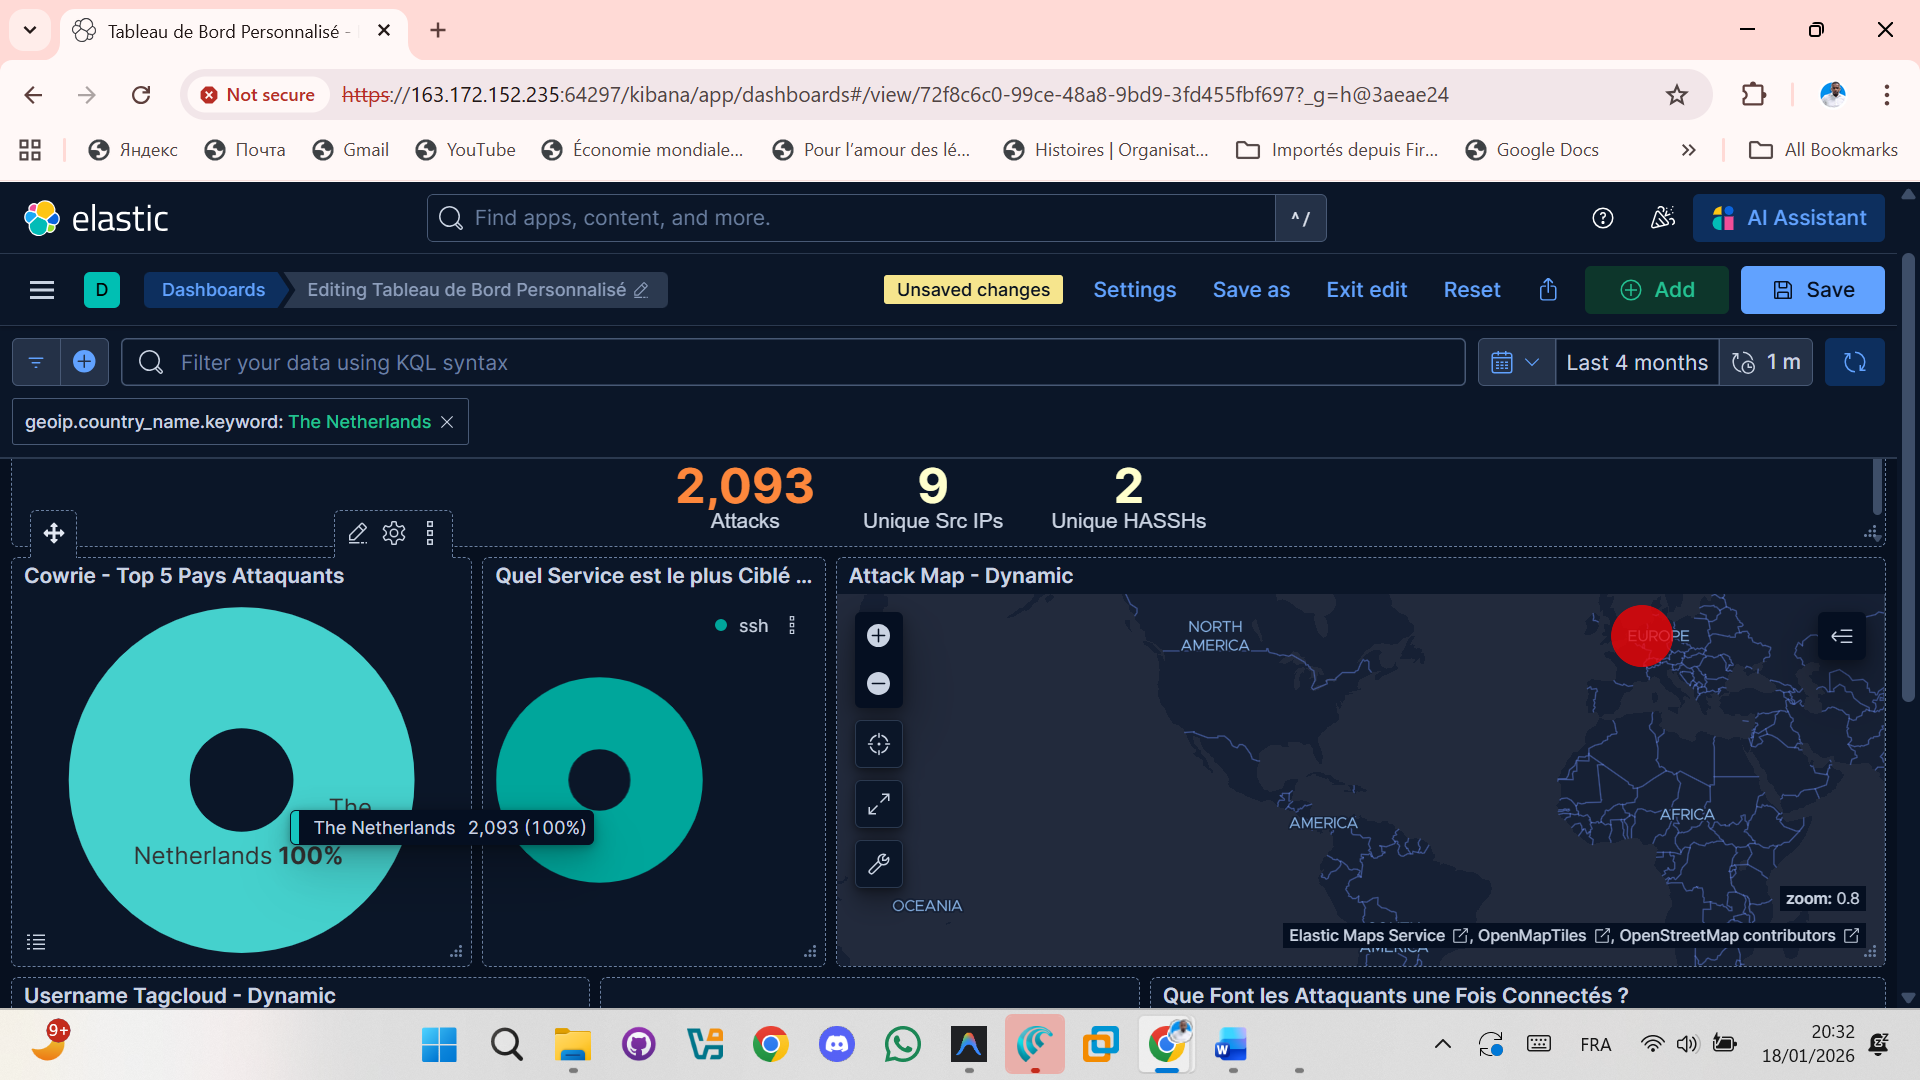
ELK + Honeypot — infrastructure de détection d'intrusion (noté 19/20)
Contexte. Projet académique d'administration système et de sécurité,
noté 19/20.
Ce que ça fait. Centralise les logs de 20+ honeypots dans une pile ELK,
détecte et cartographie les méthodes d'attaque (matrice MITRE ATT&CK), et corrèle les
adresses IP suspectes via l'API AbuseIPDB.
Chiffres. 20+ honeypots · extraction automatisée d'IOC par script Python
interrogeant l'API REST d'Elasticsearch.
Stack :
Elasticsearch / Logstash / Kibana
Docker
Linux
Python
MITRE ATT&CK
Prototypes
LangGraph · CrewAI · n8n
Prototypes agentiques — mon terrain d'essai
Ces prototypes ne sont pas en production. Ils m'ont servi à éprouver des architectures avant de
les engager sur un projet réel — notamment les garde-fous anti-hallucination réutilisés dans
SCALPEL.
NovaBuild
Orchestration multi-agents LangGraph + CrewAI, avec débat contradictoire entre un agent
ingénieur et un agent commercial, et garde-fou forçant le recours à un outil de calcul
externe pour tout prix.
NexusGuard
Agent SecDevOps interrogeant un graphe de connaissances Neo4j (26 nœuds, 34 relations)
traduit en Cypher par Gemini, pour générer des correctifs de code contextualisés.
OptiFlux
Automatisation d'administration des ventes : webhook n8n simulé en FastAPI,
classification et routage des demandes, sortie JSON stricte via Pydantic.
Stack :
LangGraph
CrewAI
Neo4j / Cypher
Gemini
Pydantic
n8n